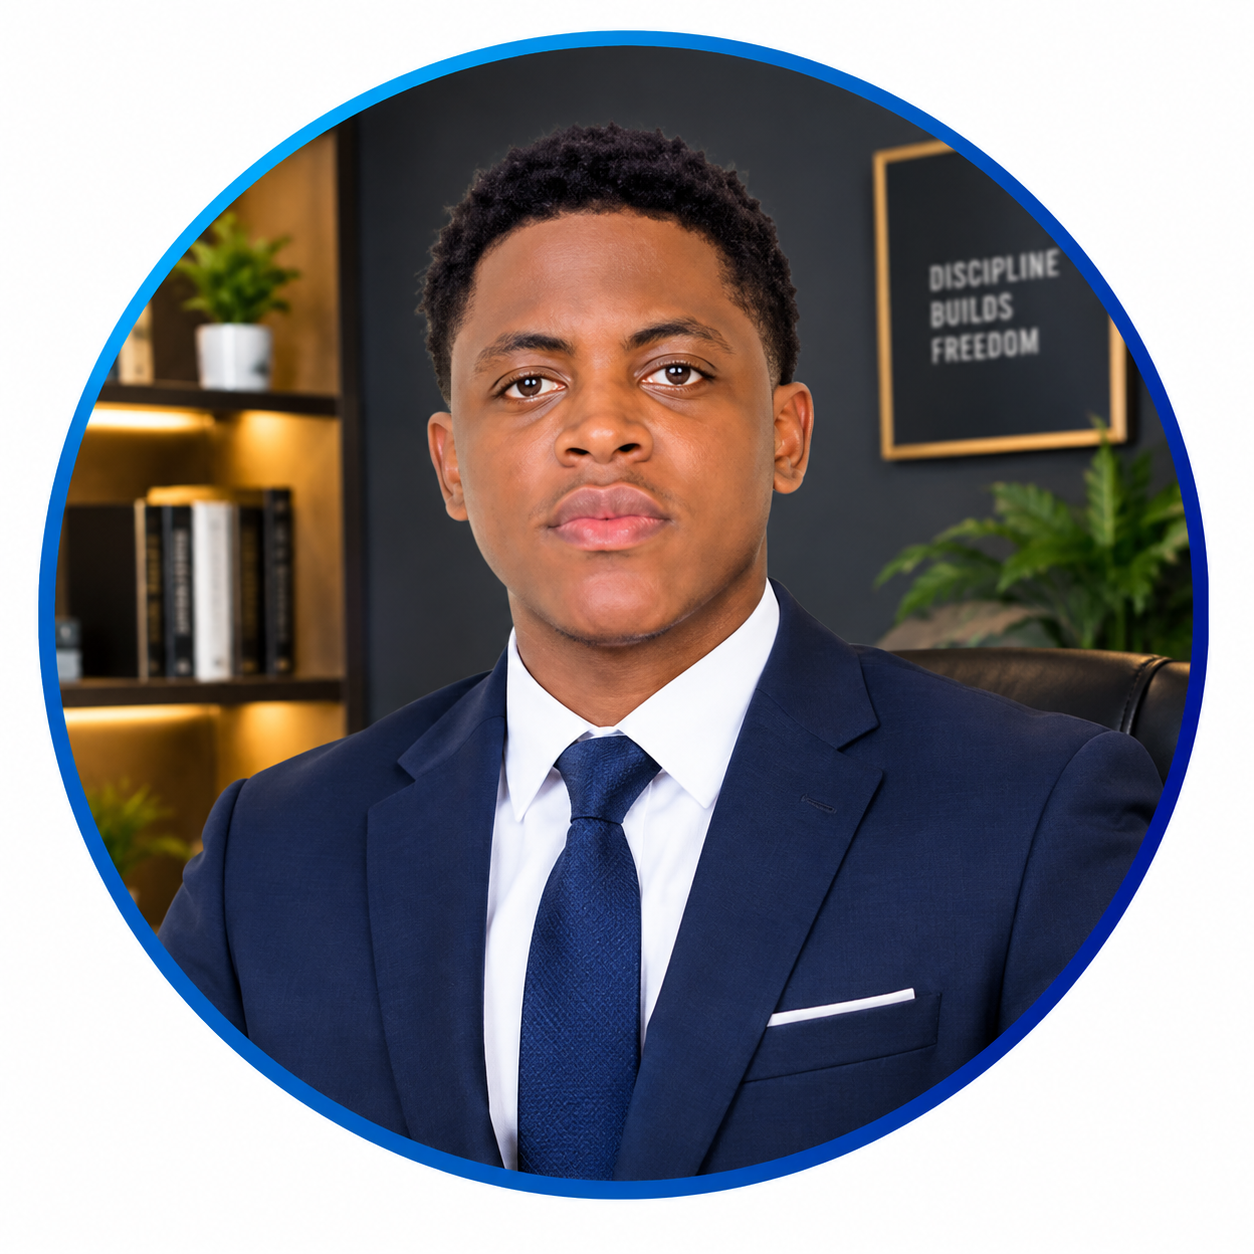
ALEX AWAMBACybersécurité & Gouvernance IT
Élève ingénieur · ENSP Yaoundé · Cybersécurité & Gouvernance IT

Comprendre les risques numériques pour mieux protéger les organisations.

Je m'appelle Alex Awamba (Awamba Fouodji Alex). Élève ingénieur en Génie Informatique en fin de formation à l'ENSPY (option cybersécurité et investigation numérique), j'associe gestion de projets IT, analyse des risques et structuration de données pour concevoir des diagnostics organisationnels et des solutions d'aide à la décision.

  • Gouvernance IT & PSSI
  • Gestion des cyber-risques
  • Investigation numérique (DFIR)
  • Protection des données & DSPM
  • Gestion de projets & BI
  • Gouvernance de l'IA

Note : Ce portfolio accompagne mon CV pour démontrer concrètement ma démarche analytique, ma capacité de synthèse et ma compréhension des enjeux de cybersécurité en milieu professionnel.

Alex Awamba - Élève ingénieur Cybersécurité & Gouvernance IT
Alex AwambaDisponible pour stage & opportunités

Approche & Convictions

Ce qui oriente ma façon de penser la sécurité des systèmes d'information

01

La cybersécurité est d'abord une question de gouvernance

Dans une organisation, les failles ne viennent pas uniquement de problèmes techniques. Elles émergent souvent d'un manque de clarté dans les responsabilités, d'une mauvaise priorisation des risques ou d'une déconnexion entre les équipes IT et la direction. La sécurité doit être pilotée au niveau décisionnel.

02

Analyser avant d'agir

Trop souvent, les organisations déploient des outils de sécurité sans avoir fait l'inventaire de ce qu'elles cherchent à protéger ni évalué leurs véritables expositions. Une bonne gestion des risques commence par une cartographie honnête des actifs critiques et de leur valeur pour l'activité.

03

Les contextes africains ont leurs propres dynamiques

L'application des standards internationaux (ISO 27001, RGPD, NIST) en Afrique nécessite une adaptation au tissu économique local : PME aux ressources limitées, infrastructures hybrides, faible maturité réglementaire. C'est dans ces contraintes réelles que j'ancre ma réflexion.

Analyses & Publications

Dernières notes d'analyse

Réflexions sur les risques numériques, la gouvernance IT et la sécurité des organisations en Afrique.

Toutes les analyses (6)
26 Octobre 2026Gouvernance IT

Données personnelles au Cameroun (Loi n° 2024/017) : 4 mois après l'échéance légale, où en sont les entreprises ?

Depuis le 23 juin 2026, protéger les données personnelles est une obligation légale impérative au Cameroun : le sursis de 18 mois accordé par la Loi n° 2024/017 du 23 décembre 2024 est forclos. Quatre mois plus tard, la majorité des organisations ignorent encore l'étendue exacte de leurs données. Cet article analyse les exigences du texte, fournit 5 questions sans concession pour les comités de direction et trace une démarche opérationnelle en 4 étapes pour sécuriser son patrimoine informationnel.

Lire l'analyse
12 Octobre 2026Cyber Risk

La cybersécurité des PME camerounaises : un risque informatique ou un risque business ?

Longtemps perçue en Afrique centrale comme une préoccupation réservée aux multinationales et aux établissements bancaires, la sécurité des systèmes d'information s'impose désormais comme un impératif de survie pour les PME. Cet article analyse les mécanismes par lesquels un incident technique se transforme en crise de solvabilité et propose une feuille de route pragmatique à budget maîtrisé.

Lire l'analyse
28 Septembre 2026Audit et conformité

Comment évaluer la maturité cyber d'une entreprise ?

Trop d'organisations se rassurent avec des politiques de sécurité rédigées sur le papier, sans vérifier si les contrôles sont réellement appliqués sur le terrain. Cet article propose un cadre d'évaluation à 5 niveaux décliné sur 6 piliers clés, accompagné de critères tangibles pour piloter la résilience dans la durée.

Lire l'analyse

Champs d'intervention

Domaines de compétence & axes de travail

Mes domaines s'appuient sur une formation d'ingénieur en cybersécurité, complétée par une attention aux réalités opérationnelles et réglementaires des organisations.

01

Analyse des risques & Sécurité des données

Cartographie des risques IT, analyse d'impacts métiers, conformité réglementaire, DSPM et sécurité en environnements hybrides.

Publications
02

Gestion de projets & Transformation digitale

Pilotage de projets informatiques (3 ans DKCMedEquip, CAVIE), digitalisation des processus opérationnels et conduite du changement.

Publications
03

Données, Business Intelligence & Reporting

Structuration de données, SQL, Python, Excel avancé, modélisation de tableaux de bord de pilotage et indicateurs d'aide à la décision.

Publications
04

Investigation numérique & Forensic (DFIR)

Analyse technique post-incident, chaîne de preuve (RFC 3227), détection d'anomalies et qualification d'attaques.

Publications
05

Gouvernance de l'IA & Outils métier

Évaluation des risques et conformité liés à l'adoption de l'IA en entreprise, conception d'outils et automatisation des processus.

Publications

Études de cas

Analyse de scénarios d'entreprise

Des exercices d'analyse structurée appliqués à des situations réalistes rencontrées par des organisations africaines face à des incidents de sécurité.

Voir les études complètes
Ces études de cas reposent sur des scénarios fictifs à vocation pédagogique. Entreprises, personnes et chiffres sont des constructions illustratives.
Agro-alimentaire & Distribution logistique (Douala, Cameroun)
4 risques4 mesures

Audit de résilience et remédiation post-incident : Scénario PME Agro-logistique

« Comment contenir une tentative de double extorsion et refondre la gouvernance des flux bancaires d'une structure de 180 salariés. »

À la suite de la compromission de la boîte email du directeur administratif et financier (DAF) via une attaque d'ingénierie sociale ciblée, les attaquants ont surveillé les échanges pendant 3 semaines avant de modifier le RIB d'un virement fournisseur d'un montant de 38 millions FCFA. Parallèlement, une tentative de déploiement d'un rançongiciel a été initiée depuis un poste de maintenance connecté en VPN.

Voir la démarche complète
Services financiers & Microfinance (Yaoundé / Bafoussam, Cameroun)
4 risques4 mesures

Sécurisation des flux applicatifs et gouvernance des données : Scénario Microfinance

« Architecture de confiance pour le déploiement d'une application mobile d'octroi de micro-crédits et protection contre la fraude interne. »

Lors de la phase pilote, des anomalies de déblocage de fonds ont été constatées : création de dossiers de prêt sous de fausses identités avec pièces d'identité altérées, et manipulation directe de requêtes API non signées permettant d'outrepasser les plafonds d'autorisation fixés par le comité de crédit.

Voir la démarche complète
Santé & Établissements hospitaliers (Yaoundé, Cameroun)
4 risques5 mesures

Sécurisation du Système d'Information Hospitalier (SIH) et résilience face aux rançongiciels : Scénario Établissement de Soins

« Comment garantir la continuité des soins vitaux et protéger les dossiers médicaux confidentiels face à une cyberattaque paralysante. »

Infection d'un poste de travail des admissions par un rançongiciel introduit via une pièce jointe d'ingénierie sociale (fausse convocation ministérielle). En l'absence de segmentation réseau interne, le malware s'est propagé latéralement en moins de 3 heures vers les serveurs de fichiers et la base de données du DPI, chiffrant les historiques cliniques et rendant inaccessible la prescription informatisée des médicaments. L'établissement a dû activer en urgence une bascule dégradée sur fiches papier, ralentissant drastiquement les prises en charge aux urgences.

Voir la démarche complète
Énergie & Infrastructures critiques (Afrique Centrale)
4 risques5 mesures

Audit de cybersécurité industrielle (IT/OT) et résilience du réseau de distribution d'énergie : Scénario Opérateur Électrique

« Comment isoler un réseau SCADA de téléconduite haute tension face aux menaces d'intrusion issues du système d'information de gestion. »

Détection par l'équipe d'exploitation de commandes de commutation anormales et de tentatives de cartographie réseau émanant d'un segment de télémaintenance externe. L'enquête préliminaire révèle qu'un poste d'ingénierie portable d'un prestataire tiers a été compromis à distance, puis utilisé comme passerelle pour rebondir vers le réseau industriel via un pont VPN non cloisonné reliant le système d'information de gestion aux serveurs de supervision SCADA, en violation flagrante des principes du modèle de Purdue.

Voir la démarche complète

Vous souhaitez en savoir plus ou discuter d'un sujet ?

Je suis disponible pour des échanges professionnels, des discussions sur la cybersécurité ou des opportunités de stage et d'alternance.